Case study · Eigen product
Eurtifact: bewijs voor wat er in elke release zit
Een EU-soeverein platform dat open-source container-images in quarantaine neemt, scant, van een SBOM voorziet en ondertekent voordat ze bij een team terechtkomen. Elke stap staat in een audittrail die NIS2- en CRA-auditors kunnen controleren.
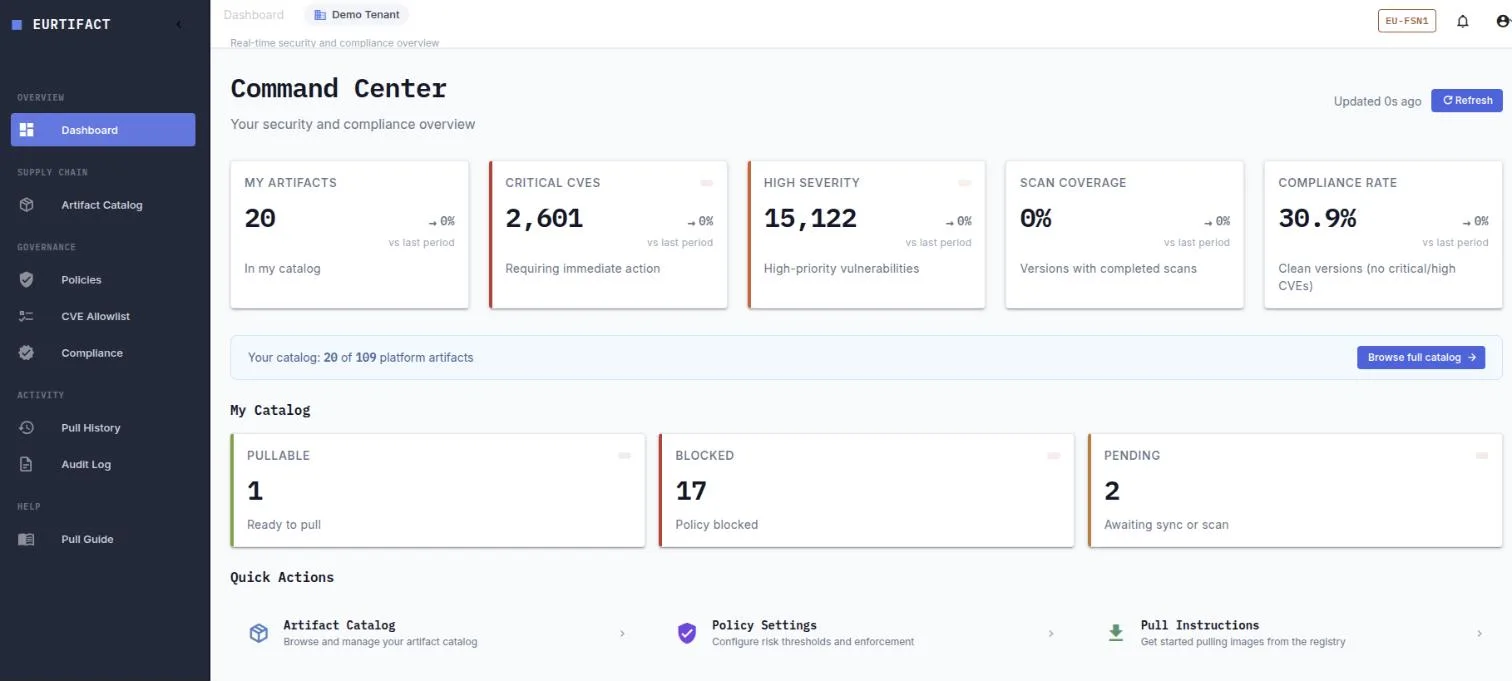
01 · Het probleem
Open source zonder bewijs is een risico geworden.
Softwareproducenten in de EU bouwen op duizenden upstream-componenten. Die komen vaak binnen via registries buiten de EU, zonder vastgelegd bewijs van wat er precies is binnengehaald, gescand en uitgerold.
Sinds 11 september 2026 moeten fabrikanten onder de Cyber Resilience Act actief misbruikte kwetsbaarheden melden (artikel 14), en vraagt Bijlage I om een machineleesbare SBOM bij elk product. Hun klanten die onder NIS2 vallen, stellen dezelfde vragen in leveranciersvragenlijsten.
De bestaande oplossingen waren versnipperd: losse mirrors, handmatige scans en compliance-bewijs in spreadsheets. Eurtifact vervangt dat door één gecontroleerd pad.
02 · Architectuur
Het digitale douanekantoor.
Elk artifact volgt hetzelfde gecontroleerde pad, van onbetrouwbare bron naar geverifieerde distributie.
- 01
Upstream-bronnen
Bewaakt publieke registries (Docker Hub, GHCR, Quay) op images uit de allowlist. Nieuwe versies en tags worden automatisch gedetecteerd.
- 02
Quarantaine & mirror
Elk artifact komt in een geïsoleerd quarantaineproject. Niets is beschikbaar voor tenants tot de inspectie klaar is.
- 03
Scannen & certificeren
Scan op bekende CVE's, CycloneDX-SBOM, Cosign-handtekening. Elke stap wordt vastgelegd als lifecycle-event.
- 04
Policy gate
Admission-policies per tenant bepalen wat wordt vrijgegeven. Het platform dwingt volledigheid van de gegevens af; elke organisatie kiest eigen drempels.
- 05
Veilige distributie
Goedgekeurde artifacts gaan naar tenant-registries binnen de EU. Elke pull wordt gelogd, van bron tot deployment.
03 · Engineering-keuzes
Zes keuzes die het ontwerp bepalen.
- 01
Quarantaine eerst
Een nieuw artifact is standaard onbereikbaar. Vrijgave is een expliciete stap na inspectie, niet een uitzondering achteraf.
- 02
Allowlist in plaats van open proxy
Alleen images op de allowlist worden gespiegeld. Dat beperkt het aanvalsoppervlak en maakt de herkomst van elk component traceerbaar.
- 03
Policy per tenant
Het platform bewaakt de volledigheid van de gegevens; de drempels voor vrijgave legt elke organisatie zelf vast.
- 04
Hash-chained audittrail
Elke actie komt in een onveranderbaar, aan elkaar gekoppeld log. Compliance is daarmee aantoonbaar, niet zelf verklaard.
- 05
Alles binnen de EU
Compute, opslag en back-ups draaien bij Hetzner in Duitsland. Artifactdata, metadata en auditlogs verlaten de EU niet.
- 06
Open standaarden
CycloneDX voor SBOM's, Cosign voor handtekeningen en CNCF-componenten. Geen eigen formaten waar een klant aan vastzit.
04 · Beveiliging en regelgeving
Maatregelen, gekoppeld aan de wet.
Koppeling met NIS2 en CRA
| Artikel | Eis | Maatregel in het platform |
|---|---|---|
| NIS2 art. 21(2)(d) | Beveiliging van de toeleveringsketen | Curatie via allowlist, herkomst van upstream vastgelegd |
| NIS2 art. 21(2)(e) | Veilige ontwikkeling | Quarantaine-scan-certificeer-pijplijn, onveranderbare build-records |
| NIS2 art. 21(2)(h) | Cryptografie | Cosign, TLS 1.3, AES-256 |
| CRA Bijlage I, deel II(1) | Machineleesbare SBOM | CycloneDX voor elke artifactversie |
| CRA Bijlage I, deel II(7) | Veilige distributie van updates | Ondertekende distributie naar tenant-registries |
| CRA art. 14 | Melding aan CSIRT/ENISA | Gestructureerde incidentworkflow met instelbare termijnen |
Beveiligingsmaatregelen
- TLS 1.3 in transit, AES-256 at rest
- Cosign-handtekeningen op elk vrijgegeven artifact
- Geïsoleerde tenant met eigen policies en audittrail
- Gepseudonimiseerde auditlogs, geen persoonsgegevens in artifactverwerking
- Coordinated disclosure via security.txt (RFC 9116)
- Elke pull gelogd
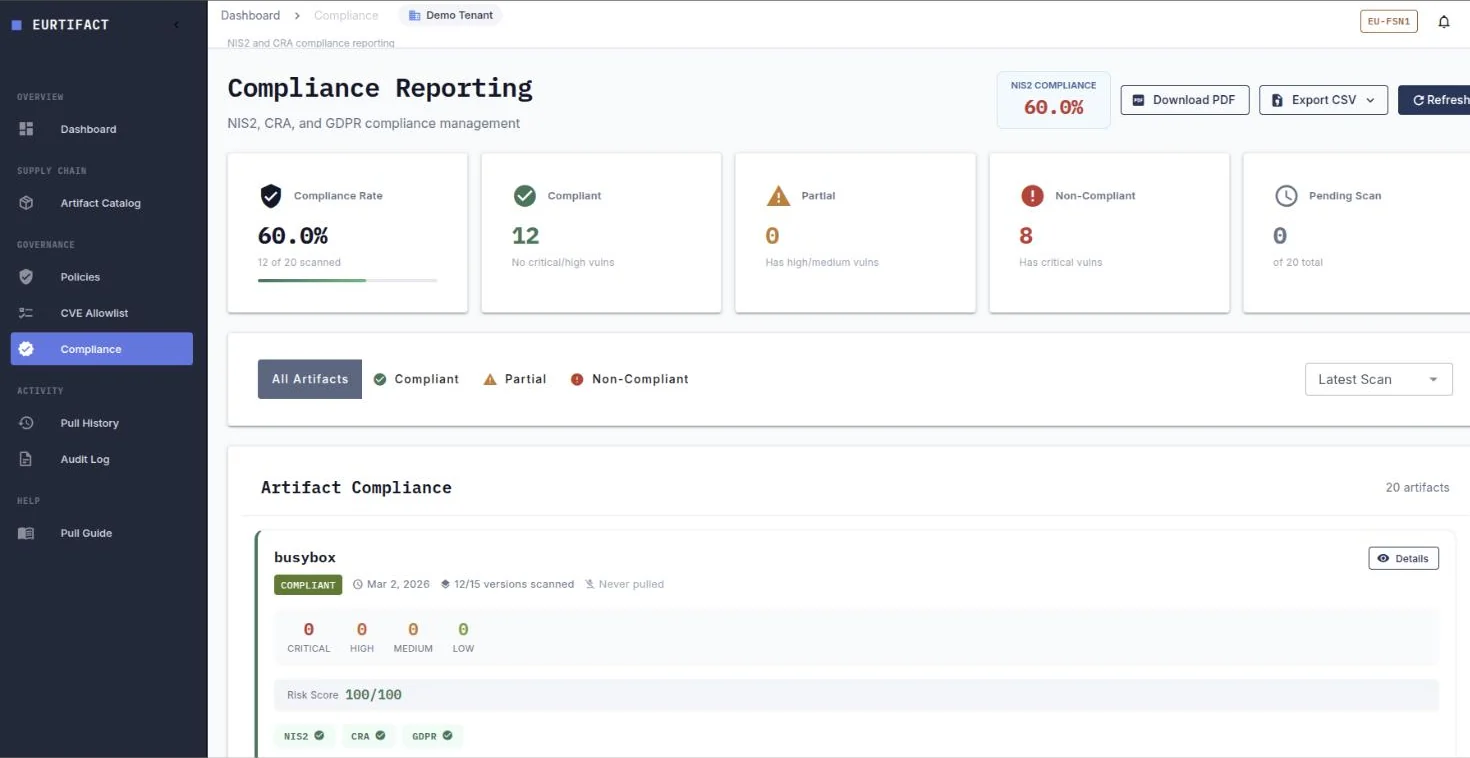
05 · Stand van zaken
Live, en publiek te bekijken.
Het platform draait in productie in Duitsland. Op eurtifact.eu staat een live demo met echte schermen uit een tenant. Eurtifact richt zich op softwareproducenten in de EU die onder de CRA vallen en klanten hebben die onder NIS2 vallen.
Eurtifact is een product van Yildiz Tech, de onderneming achter Poolster Solutions. De koppeling met wetsartikelen beschrijft technische maatregelen; het is geen juridische conformiteitsverklaring.
eurtifact.euZelf een audittrail voor uw supply chain nodig?
We helpen u kiezen tussen Eurtifact en een eigen opzet in uw cloud, met dezelfde principes.